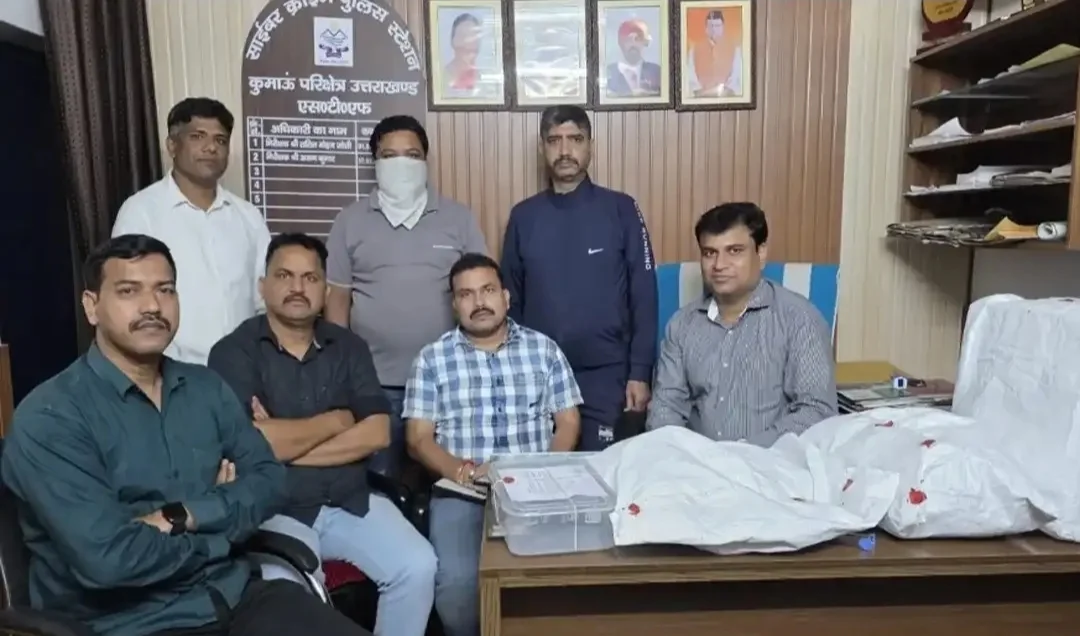
SIP कनेक्शन के जरिए इंटरनेशनल कॉलिंग गेटवे बाईपास और रोबो कॉलिंग किए जाने की आशंका, कंप्यूटर सिस्टम समेत कई इलेक्ट्रॉनिक उपकरण बरामद
देहरादून। उत्तराखंड में साइबर अपराध और अवैध टेलीकॉम गतिविधियों के खिलाफ चलाए जा रहे अभियान के तहत उत्तराखंड स्पेशल टास्क फोर्स (एसटीएफ) की साइबर क्राइम कुमाऊं यूनिट को बड़ी सफलता हाथ लगी है। एसटीएफ ने ऊधमसिंह नगर जिले के काशीपुर में NS Enterprise के नाम से संचालित एक संदिग्ध टेलीकॉम सेटअप का भंडाफोड़ किया है। प्रारंभिक जांच में इस सेटअप के माध्यम से SIP कनेक्शन का इस्तेमाल कर इंटरनेशनल लॉन्ग डिस्टेंस (ILD) गेटवे बाईपास और ऑटोमेटेड रोबो कॉलिंग किए जाने की आशंका सामने आई है। जांच में चौंकाने वाला तथ्य सामने आया है कि महज 21 दिनों के भीतर इस सेटअप से 45,453 आउटगोइंग कॉल किए गए थे। मामले में एसटीएफ ने एक आरोपी को गिरफ्तार कर उसके खिलाफ मुकदमा दर्ज किया है।
एसटीएफ के आईजी नीलेश आनंद भरणे और एसएसपी अजय सिंह ने बताया कि साइबर क्राइम कुमाऊं यूनिट को काशीपुर में संचालित संदिग्ध टेलीकॉम गतिविधियों के संबंध में जानकारी मिली थी। इसके बाद तकनीकी सूचनाओं और अन्य तथ्यों के आधार पर जांच शुरू की गई। जांच में NS Enterprise के नाम से संचालित टेलीकॉम सेटअप की भूमिका संदिग्ध पाए जाने पर एसटीएफ की टीम ने कार्रवाई की।
कार्रवाई के दौरान मौके से कंप्यूटर सिस्टम, SIP उपकरण, नेटवर्किंग डिवाइस, जियो और एयरटेल कनेक्टिविटी से संबंधित उपकरण तथा मोबाइल फोन बरामद किए गए। तकनीकी जांच में सामने आया कि इस सेटअप का इस्तेमाल सामान्य टेलीकॉम गतिविधियों के बजाय संदिग्ध कॉलिंग व्यवस्था संचालित करने के लिए किया जा रहा था। प्रारंभिक तौर पर इंटरनेशनल कॉलिंग गेटवे को बाईपास कर कॉल संचालित करने और बड़े पैमाने पर ऑटोमेटेड रोबो कॉलिंग किए जाने की आशंका जताई गई है।
कंप्यूटर सिस्टम में मिले कई महत्वपूर्ण तकनीकी साक्ष्य
एसटीएफ की तकनीकी जांच में कंप्यूटर सिस्टम के भीतर कई महत्वपूर्ण डिजिटल साक्ष्य मिले हैं। जांच के दौरान लिनक्स आधारित वर्चुअल मशीन, FreePBX लॉगिन, रिमोट एक्सेस सॉफ्टवेयर और SSH क्लाइंट की मौजूदगी सामने आई है। इसके अलावा व्हाट्सएप चैट की जांच में SIP ट्रंक, केबल और इंटरनेट कनेक्शन से संबंधित बातचीत भी मिली है। इन साक्ष्यों के आधार पर एसटीएफ यह पता लगाने का प्रयास कर रही है कि संदिग्ध टेलीकॉम सेटअप किस तरह संचालित किया जा रहा था और इसके पीछे अन्य लोगों की भूमिका तो नहीं है।
21 दिन में 45 हजार से अधिक कॉल, नेटवर्क की भूमिका की जांच
जांच में 21 दिनों के भीतर कुल 45,453 आउटगोइंग कॉल किए जाने की जानकारी सामने आई है। इतनी बड़ी संख्या में कॉल किए जाने के पीछे के उद्देश्य और कॉलिंग नेटवर्क के इस्तेमाल की प्रकृति की गहनता से जांच की जा रही है। एसटीएफ यह भी पता लगाने में जुटी है कि इन कॉल का इस्तेमाल किसी संगठित साइबर अपराध, अवैध टेलीकॉम गतिविधि या अन्य संदिग्ध गतिविधियों में तो नहीं किया गया।
मामले में गिरफ्तार आरोपी की पहचान नईमुद्दीन पुत्र जाहिद हुसैन निवासी मनकुआ मकसूदपुर, थाना डिलारी, जिला मुरादाबाद (उत्तर प्रदेश) के रूप में हुई है। एसटीएफ ने उसे हिरासत में लेकर पूछताछ की और बरामद उपकरणों को जांच के लिए कब्जे में लिया है। आरोपी के खिलाफ संबंधित धाराओं में मुकदमा दर्ज किया गया है।
एसटीएफ ने मामले में डिजिटल साक्ष्यों को सुरक्षित करने के लिए कंप्यूटर की RAM डंप, सिस्टम लॉग और अन्य तकनीकी डेटा भी संरक्षित किया है। अब इन साक्ष्यों का विश्लेषण कर संदिग्ध नेटवर्क के संचालन, कॉलिंग के स्रोत और संभावित अन्य कनेक्शनों की जानकारी जुटाई जा रही है।
एसटीएफ अधिकारियों के अनुसार, मामले की जांच अभी जारी है। डिजिटल साक्ष्यों और तकनीकी विश्लेषण के आधार पर इस नेटवर्क से जुड़े अन्य लोगों तथा संभावित गतिविधियों का पता लगाया जाएगा।